La trampa de la concentración en la nube: tu banco solo es tan resistente como sus proveedores compartidos
Zeeshan Mallick · 2026-09-11
Los bancos y las fintechs pueden ser resistentes por separado y frágiles en conjunto cuando comparten proveedores críticos de nube, identidad y pagos.

Un banco puede tener un buen plan de desastre y aun así fallar porque su proveedor más importante falla primero.
Key Insight
Las empresas financieras invierten en ciberseguridad, copias de seguridad, equipos de recuperación y controles internos. Pero muchas dependen de los mismos proveedores de nube, identidad, red, datos y software.
Un banco puede ser resistente por separado. El sector puede seguir siendo frágil en conjunto.
Esta es la trampa de la concentración en la nube: muchos servicios financieros importantes comparten pocos proveedores críticos. Una interrupción puede causar muchas caídas. Un cambio de software puede convertirse en un evento de mercado. El tiempo de recuperación de un proveedor puede convertirse en el problema del cliente.
La pregunta de 2026 no es “¿es seguro nuestro proveedor?”. Es: ¿cuántas empresas financieras fallan si el mismo proveedor no está disponible?
Los reguladores están probando el fallo compartido
El Banco de Inglaterra define la resistencia operativa como la capacidad de las empresas y del sector financiero para prevenir, adaptarse, responder, recuperarse y aprender de las interrupciones.[1]
Incluye ciberataques, caídas de sistemas, fallos de proveedores, incendios, inundaciones, clima extremo y pandemias. Estos eventos pueden afectar la solidez de una empresa, la protección de clientes y, en algunos casos, la estabilidad financiera.[1]
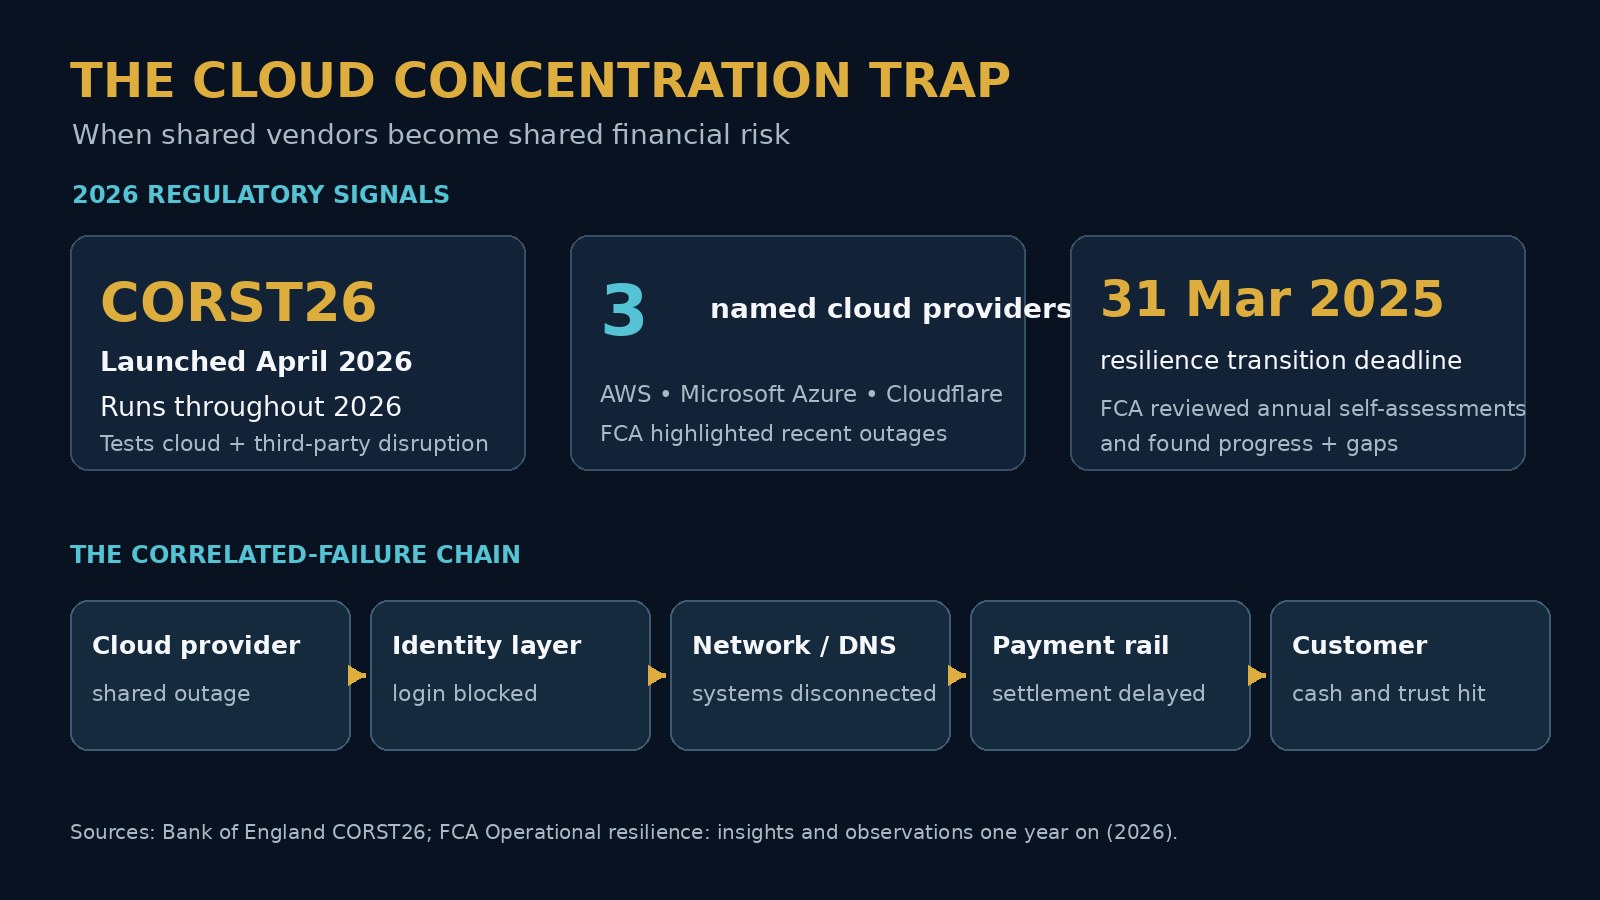
La prueba de 2026 lo hace concreto. CORST26 comenzó en abril de 2026, funciona durante todo el año y estudia un escenario de interrupción de un proveedor de nube y terceros, alineado con SIMEX26.[2] Los resultados irán al Comité de Política Financiera y los hallazgos temáticos están previstos para el verano de 2027.[2]
| Señal | Qué significa |
|---|---|
| CORST26 prueba nube y terceros | El fallo compartido es un problema financiero, no solo informático |
| La prueba dura todo 2026 | La resistencia debe probarse bajo condiciones cambiantes |
| Los resultados van al comité financiero | El fallo operativo puede tener relevancia macroprudencial |
| La FCA reforzó la notificación de incidentes y terceros | Los eventos de proveedores necesitan más visibilidad supervisora |
La caída no es el único riesgo
Un proveedor puede dejar de estar disponible y bloquear accesos, pagos, precios o registros. Pero también puede haber un error de actualización, un problema de red regional, un ataque que obligue a aislar sistemas, datos inconsistentes o una recuperación incapaz de soportar el volumen normal.
| Fallo | Efecto inmediato | Segundo efecto |
|---|---|---|
| Caída de una región cloud | Aplicaciones no disponibles | Varias entidades pierden la misma ruta |
| Fallo de identidad | Clientes no pueden entrar | Controles antifraude bloquean acceso legítimo |
| Red o DNS | Sistemas no conectan | Se pierden plazos de pagos y mercados |
| Error de software | Procesamiento inestable | Varias empresas repiten el defecto |
| Corrupción de datos | Registros dejan de ser fiables | Se detiene la actividad para reconciliar |
El riesgo no es solo tiempo fuera de servicio. Es tiempo fuera de servicio correlacionado.
Lo que vio la FCA tras el plazo de 2025
La revisión de la FCA de marzo de 2026 analizó las autoevaluaciones anuales después del fin del periodo de transición del 31 de marzo de 2025.[3] La FCA informó de buen progreso, pero señaló interrupciones de proveedores cloud como Amazon Web Services, Microsoft Azure y Cloudflare.[3]
También dijo que las empresas habían invertido en bóvedas de datos, copias inmutables, centros de datos de respaldo y nuevos centros de procesamiento.[3]
Eso es progreso. No demuestra independencia.
Un centro de respaldo que depende del mismo proveedor de identidad, red, software o plano de control puede ser otro edificio, pero no otra capacidad operativa.
Por qué importa a CFO y fintechs
Para un CFO, una caída compartida puede causar ingresos perdidos, nóminas retrasadas, liquidaciones fallidas, presión de liquidez, compensaciones y problemas de conciliación.
Para una fintech, la cadena incluye nube, bases de datos, pagos, tarjetas, identidad, fraude, correo, DNS, observabilidad y soporte. Para HNWI y family offices, puede significar transferencias retrasadas, acceso bloqueado o dudas sobre si una instrucción terminó.
La resistencia operativa es un asunto financiero porque afecta caja, liquidez, confianza y capacidad de cerrar una operación.
Qué debe medir la dirección
No mida solo el porcentaje de disponibilidad. Mida tiempo de detección, decisión, cambio, recuperación y conciliación. Mida qué porcentaje de servicios críticos comparte proveedor, región, identidad, red y datos. Mida qué servicios funcionan degradados y cuáles necesitan al proveedor original.
| Métrica | Por qué importa |
|---|---|
| Interrupción máxima tolerable | Define el límite real |
| Tiempo de recuperación probado | Demuestra si el plan funciona |
| Tiempo de conciliación | Muestra si los registros son fiables |
| Dependencia de proveedores compartidos | Revela exposición correlacionada |
| Servicios con salida probada | Mide independencia práctica |
| Capacidad manual de respaldo | Mide cuánto dura la operación sin automatización |
Una métrica de resistencia sin una prueba de fallo suele ser una métrica de comodidad.
Conclusión
Las observaciones de la FCA muestran inversiones en respaldos, centros de reserva y capacidad de procesamiento.[3] CORST26 muestra que la interrupción de nube y terceros se trata como un problema de todo el sector.[2]
La verdad controvertida es que gastar más en resistencia puede aumentar la concentración si todas las empresas compran la misma solución a los mismos proveedores.
La pregunta para el consejo es directa: si desaparecen la nube, identidad, red o pagos durante 24 horas, qué podemos hacer todavía y quién más desaparece con nosotros?
FAQ
¿Qué es el riesgo de concentración cloud?
Es el riesgo de que muchas empresas financieras dependan de los mismos proveedores y una interrupción afecte a varias a la vez.
¿La nube es insegura?
No. Puede mejorar escala, seguridad y recuperación. El riesgo está en dependencias comunes, salidas débiles y pruebas insuficientes.
¿Qué es CORST26?
Es la prueba de resistencia cibernética y operativa del Banco de Inglaterra para 2026. Estudia un escenario de interrupción de nube y terceros.[2]
¿Qué informó la FCA?
Revisó autoevaluaciones, reconoció avances, destacó interrupciones cloud y señaló inversiones en bóvedas de datos, copias inmutables, centros de respaldo y centros de procesamiento.[3]
¿Basta con otra región cloud?
No necesariamente. Puede compartir proveedor, identidad, red, despliegue o soporte. La independencia debe probarse.
¿Es asesoramiento de inversión?
No. Es un análisis general de resistencia operativa, dependencia de terceros, concentración cloud e infraestructura financiera. Obtenga asesoramiento adecuado para su caso.
Sources
[1] Bank of England, “Operational resilience of the financial sector”, 21 de julio de 2026
[2] Bank of England, “Cyber and Operational Resilience Stress Test”, 3 de julio de 2026
[3] FCA, “Operational resilience: insights and observations one year on”, 27 de marzo de 2026
Related Intelligence
- La fuga hacia la licencia bancaria: las fintech quieren poderes bancarios, pero también asumen la responsabilidad
- La prueba de gobernanza de IA 2026: por qué los líderes financieros necesitan mapas del sistema
- La Trampa del Dinero Programable: Por Qué las CBDC Son la Máxima Amenaza para la Libertad Financiera en 2026