云集中陷阱:银行的韧性只能达到共享供应商的韧性水平
Zeeshan Mallick · 2026-09-11
当银行和金融科技公司依赖同一批云、身份、网络和支付供应商时,单一供应商中断可能演变成行业级相关性停机。本文结合英格兰银行CORST26与FCA监管观察,分析董事会应如何验证独立故障转移、供应商退出路径、最低服务能力、恢复时间、数据对账、客户沟通及监管报告责任。

银行可以拥有很好的灾难计划,但如果最重要的供应商先出问题,银行仍然可能失败。
Key Insight
金融机构在网络安全、备份、恢复团队和内部控制上投入巨额资源,这些投入确实重要。但当多家机构依赖相同的云、软件、身份、网络和数据供应商时,单一机构的“强韧性”无法抵消行业层面的共同脆弱性。
这就是所谓的“云集中陷阱”:许多关键金融服务依赖少数供应商,单次中断可能演化为多家机构同时不能提供服务;一次软件变更可能放大为市场事件;供应商的恢复时间可能直接转化为客户的问题。对于2026年,争议性的核心问题不再是“我们的云供应商安全吗?”,而是:同一个供应商不可用时,会有多少金融机构同时受到不可接受影响?
监管机构正在测试共同故障
英格兰银行将运营韧性定义为金融机构与整个金融行业预防、适应、应对、恢复并从中断中学习的能力。[1] 这一定义刻意超出传统IT边界,涵盖网络攻击、IT系统中断、第三方供应商故障、火灾、洪水、极端天气与疫情等中断源,且指明某些中断可能影响机构稳健性、保单持有人保护,乃至金融稳定。[1]
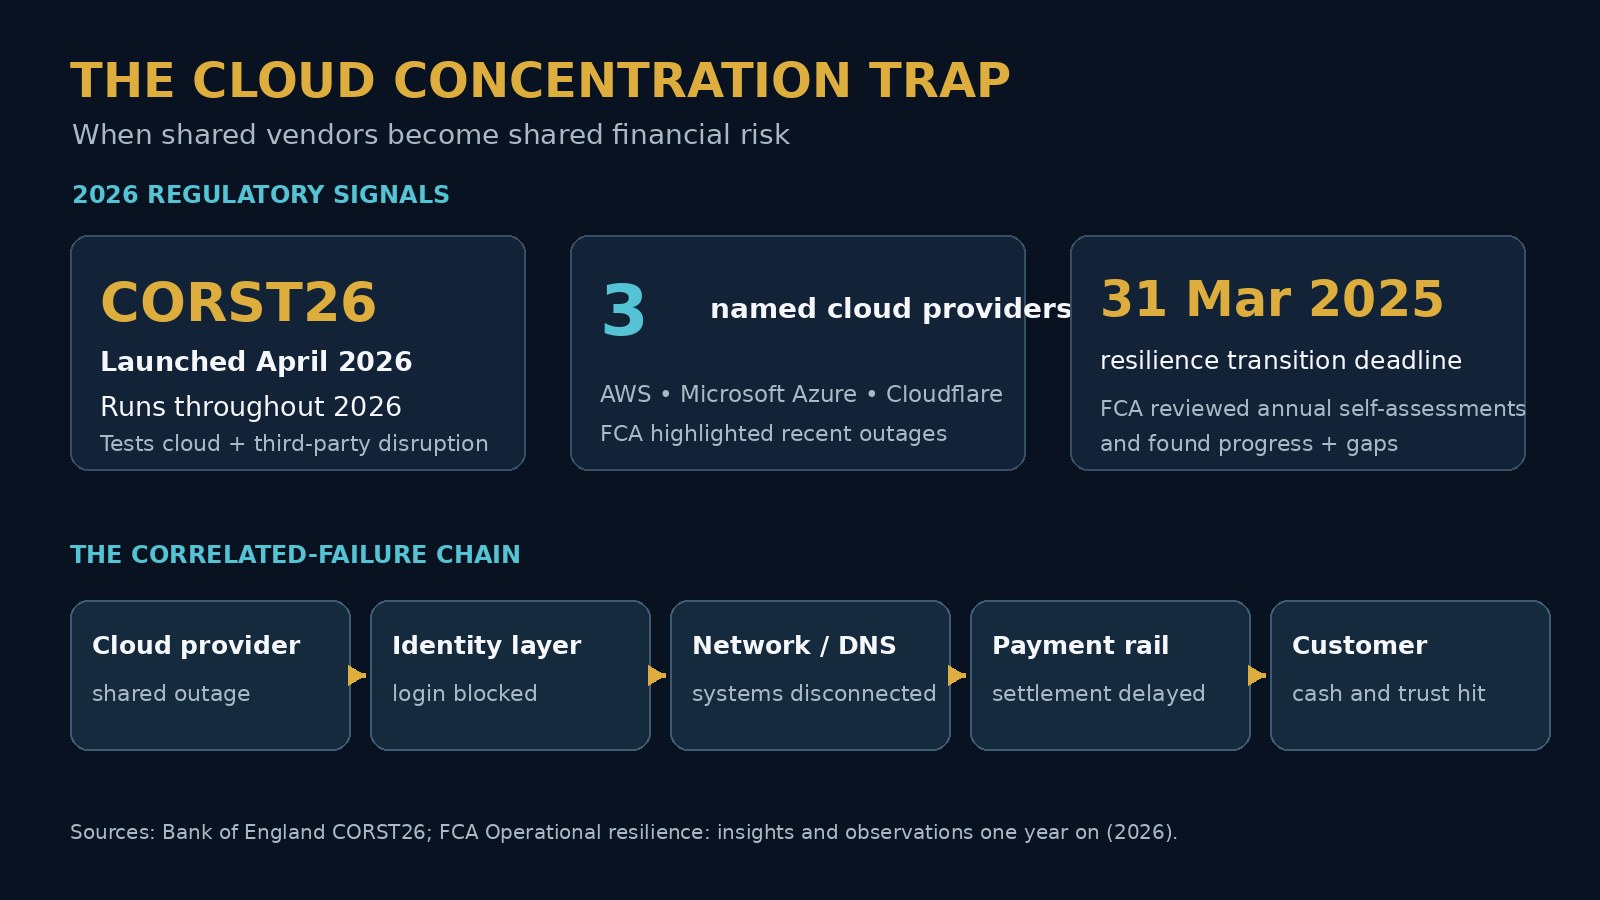
英格兰银行的2026年测试将这一担忧使之具体化。CORST26于2026年4月启动,贯穿2026年,专门研究云服务供应商与第三方中断情景,并与SIMEX26情景相协调。[2] 结果将提交给金融政策委员会,主题性发现计划于2027年夏季发布。[2]
| 监管信号 | 对管理层的含义 |
|---|---|
| CORST26测试云和第三方中断 | 共享供应商故障不只是IT问题,而是可能的金融稳定问题 |
| 测试贯穿2026年 | 韧性必须在变化条件下反复检验,而非一次性合格即可 |
| 结果提交金融政策委员会 | 某类运营故障具有宏观审慎相关性 |
| FCA在2026年增强事件与第三方报告要求 | 供应商事件需更强的监管可视性 |
中断不是唯一风险
最显而易见的情景是云服务中断:供应商不可用,客户无法登录、无法发起支付、无法获取定价或账务记录。但更难发现且同样危险的情景包括错误的软件更新导致认证失效、区域性网络故障延迟结算、供应商为阻断攻击被迫隔离系统、数据不一致迫使机构暂停处理,或恢复环境存在但承载峰值能力不足。
| 故障模式 | 直接影响 | 隐藏影响 |
|---|---|---|
| 云区域中断 | 应用不可用 | 多家机构失去相同的服务路径 |
| 身份供应商故障 | 客户无法认证 | 反欺诈控制可能阻止合法访问 |
| 网络或DNS中断 | 系统无法互联 | 支付与市场截止被错过 |
| 软件发布错误 | 处理不稳定或错误 | 多家机构重复遭遇同一缺陷 |
| 数据损坏 | 记录不可信任 | 需暂停业务并执行对账 |
| 供应商为应对网络事件而自我隔离 | 服务被限制或分段提供 | 恢复可能仍依赖该供应商 |
真正的风险不是单纯的停机时间,而是“相关性停机”(correlated downtime):多个机构同时失去关键能力,进而放大对流动性、结算和客户信任的冲击。
FCA在2025年期限后发现了什么
FCA在2026年3月审查了机构的年度运营韧性自评估,此次审查基于2025年3月31日过渡期结束后的状况。[3] FCA报告显示机构在合规参与度和进展上总体良好,但同时指出近期发生的若干云服务商高曝光度中断事件,例如 Amazon Web Services、Microsoft Azure 和 Cloudflare,这些事件应被视为应纳入测试的严重但可想象的情景。[3]
FCA还记录到机构已向数据保险库、不可变备份、备用数据中心和新的处理中心等方向投资,以期在影响容忍度内恢复关键业务服务。[3] 这确实是进展,但并不能自动等同于独立性或可用性的证明——因为备用中心如果仍依赖相同的身份层、网络路径、软件发布控制或云控制面,则可能仍属于“同一供应链”的另一栋楼,而非真正独立的第二套运营能力。
韧性“演出”的问题
机构可以通过展示备份与演练来获得良好韧性评分。但备份只有在压力情景下能独立运行时才真正有价值。董事会和高管层需要问的不是“我们有备份吗?”,而是更实际的检验问题:备份是否使用不同的云或不同供应商?是否在不同区域、使用不同凭证、不同网络路由、不同软件部署路径和不同的供应商支持链?如果答案是否定的,纸面上的冗余在实践中仍可能是集中度风险。
| 管理层问责 | 弱回答示例 | 更有力的回答示例 |
|---|---|---|
| 我们能切换到备用环境吗? | “我们有第二套环境。” | “我们在峰值流量下进行了实战切换测试并达成目标。” |
| 备份是否独立? | “它在另一个可用区。” | “它在另一供应商并有独立控制路径。” |
| 我们能在没有该供应商的情况下运行多久? | “合同有退出条款。” | “我们经过计时的退出演练,能在限定时间内维持关键服务。” |
| 客户还能完成交易吗? | “我们会发布通知并解释。” | “我们有经过测试的最低交易服务方案(minimum service)。” |
| 是否能在事后对账? | “数据被复制。” | “我们保有不可变记录并进行对账演练。” |
最有力的证据不是政策文件,而是在真实依赖和真实限度下成功完成的测试。
为什么CFO和金融科技公司需要关注
对CFO而言,共享供应商中断会直接影响营收、工资发放、结算时效、客户赔偿、流动性以及可能的紧急融资需求;如果交易记录无法及时对账,还会带来会计和监管报告的不确定性。
对金融科技公司而言,看似次要的供应商可能是链条中的关键点:云基础设施、数据库服务、支付处理、卡网络、身份、反欺诈、邮件投递、DNS、监控与客户支持平台都可能成为集中度的节点。
对高净值人士与家族办公室,这类风险通常以延迟划转、账户访问受阻、估值缺失或无法确认委托完成等形式显现:服务从技术上“在线”并不等于客户能完成关键操作。
运营韧性因此是一个财务问题:它影响现金转换、流动性、客户信任以及在关键时刻完成交易的能力。
管理层应该衡量什么
不要仅以正常运行时间(uptime)为韧性衡量。正常运行时间可以在总体上看起来优秀,但在高影响情景下某些关键客户功能可能已失效。应衡量并跟踪从发现到恢复的各个时间点、共享供应商依赖的比例、可降级运行的服务数量以及必须等待原供应商恢复的服务数量。
| 指标 | 意义 |
|---|---|
| 最大可容忍中断(Maximum tolerable disruption) | 定义业务的真实边界和不可接受损害的阈值 |
| 测试中实现的恢复时间 | 证明计划在压力下是否有效 |
| 恢复点与对账时间 | 证明数据在故障后是否仍然可信 |
| 共享供应商依赖比例 | 显示相关性风险暴露程度 |
| 具有经过测试退出路径的关键服务数量 | 衡量实际独立性 |
| 人工备用能力 | 显示在无自动化时能维持的时长 |
没有失败情景支撑的韧性指标,往往只是安慰剂式的度量。
供应商合同不是恢复计划
合同可以规定报告义务、服务级别、审计权和协作条款,但合同本身不能保证供应商在机构影响容忍到期前完成恢复。严谨的合同应明确事件通知、数据访问和取回、司法协作、测试权利、分包商可见性、退出支持、可移植性、数据删除证明和恢复责任;并对当供应商自身处于攻击或无法同时服务所有客户的情形作出约定。
即便合同写得再详细,机构仍必须对运营结果负责:将服务外包并不等于外包失败的后果。
结论
FCA在2026年3月的观察显示机构在更强的备份、备用中心和处理能力方面已有投资。[3] 英格兰银行的CORST26也将云与第三方中断置于整个行业层面的测试之中,而非单纯的技术问题。[2]
争议性的事实在于:如果每家机构都向同一小批供应商购买相同的方案,更多的韧性投入可能反而增加集中度,放大相关性风险。董事会应直接问:如果主要的云、身份、网络或支付供应商在24小时内不可用,我们还能做什么?又有多少其他机构会与我们同时丧失相同能力?
FAQ
什么是金融业的云集中风险?
它是许多金融机构依赖相同云或技术供应商,从而导致一次中断可能同时影响多家机构和服务的风险。
云计算对银行不安全吗?
不是。云能提升规模、安全性和恢复能力。但风险来自共同依赖、薄弱的退出计划以及未经验证的独立性假设。
什么是CORST26?
CORST26是英格兰银行于2026年开展的网络与运营韧性压力测试,研究云服务供应商与第三方中断情景,并贯穿2026年运行。[2]
FCA在2026年3月报告了什么?
FCA审查了机构的年度韧性自评估,指出云供应商中断的高曝光事件,并提及机构在数据保险库、不可变备份、备用数据中心和新处理中心方面的投资。[3]
CFO应该向云供应商提出哪些问题?
询问哪些服务共享基础设施、切换流程如何、数据如何导出、退出需要多长时间、在供应商范围事件中会发生什么,以及是否能在没有该供应商的情况下提供最低可测服务。
第二个云区域够吗?
不一定。第二个区域可能仍共享相同的供应商控制层、身份系统、网络或支持链。独立性必须通过测试来证实,而非默认假定。
这是投资建议吗?
不是。本文是对运营韧性、第三方依赖、云集中度与金融基础设施的通用分析。企业与个人应根据自身情况寻求适当的法律、合规、会计以及受监管金融咨询。
Sources
英格兰银行,《Operational resilience of the financial sector》,2026年7月21日
英格兰银行,《Cyber and Operational Resilience Stress Test》,2026年7月3日
FCA,《Operational resilience: insights and observations one year on》,2026年3月27日