क्लाउड सघनता का जाल: वित्तीय संस्थाओं में साझा‑विक्रेता जोखिम
Zeeshan Mallick · 2026-09-11
एक ही क्लाउड, पहचान और भुगतान प्रदाता पर निर्भर बैंक व फिनटेक एक विक्रेता की विफलता से साथ रुक सकते हैं। यह विश्लेषण फेलओवर, निकास और न्यूनतम सेवा परीक्षण समझाता है।

एक बैंक की आपदा तैयारी मजबूत हो सकती है — और फिर भी वह फेल हो सकता है क्योंकि उसका सबसे महत्वपूर्ण आपूर्तिकर्ता पहले विफल हो गया।
Key Insight
वित्तीय कंपनियाँ साइबरसुरक्षा, बैकअप, रिकवरी टीम और आंतरिक नियंत्रणों पर भारी निवेश करती हैं। यह काम आवश्यक है, लेकिन तब भी एक गलत सुकून बन सकता है जब कई कंपनियाँ एक ही क्लाउड, सॉफ़्टवेयर, पहचान, नेटवर्क और डेटा प्रदाताओं पर निर्भर हों।
एक बैंक अपने स्तर पर लचीला हो सकता है। पूरा सेक्टर फिर भी एक साथ नाज़ुक रह सकता है।
इसे हम "क्लाउड सघनता का जाल" कहते हैं: जब कई महत्वपूर्ण वित्तीय सेवाएँ एक सीमित समूह के क्रिटिकल विक्रेताओं को साझा करती हैं तो छिपा जोखिम बनता है। एक व्यवधान कई आउटेज में बदल सकता है। एक सॉफ़्टवेयर परिवर्तन बाज़ार‑घटनाक्रम बन सकता है। किसी विक्रेता के रिकवरी समय से बैंक के ग्राहकों को समस्या हो सकती है।
2026 के लिए विवादास्पद प्रश्न यह नहीं होगा कि “हमारा क्लाउड प्रदाता सुरक्षित है या नहीं?” बल्कि:
यदि वही प्रदाता अनुपलब्ध हो तो कितनी वित्तीय संस्थाएँ नाकाम होंगी?
नियामक परीक्षण — साझा विफलता पर सेंध
बैंक ऑफ इंग्लैंड परिचालन लचीलापन (operational resilience) को इस तरह परिभाषित करता है कि फर्म और वित्तीय सेक्टर व्यवधानों को रोक सकें, अनुकूलित हों, जवाब दें, पुनर्प्राप्त हों और उनसे सीखें।[1]
परिभाषा जानबूझकर सिर्फ आईटी सीमा तक सीमित नहीं है। बैंक साइबर हमले, आईटी आउटेज, थर्ड‑पार्टी आपूर्तिकर्ता विफलता, आग, बाढ़, गंभीर मौसम और महामारी को शामिल करता है। यह कहता है कि व्यवधान किसी फर्म की सुरक्षा और ध्वनि स्थिति, पॉलिसीधारक संरक्षण और कुछ मामलों में वित्तीय स्थिरता को प्रभावित कर सकता है.[1]
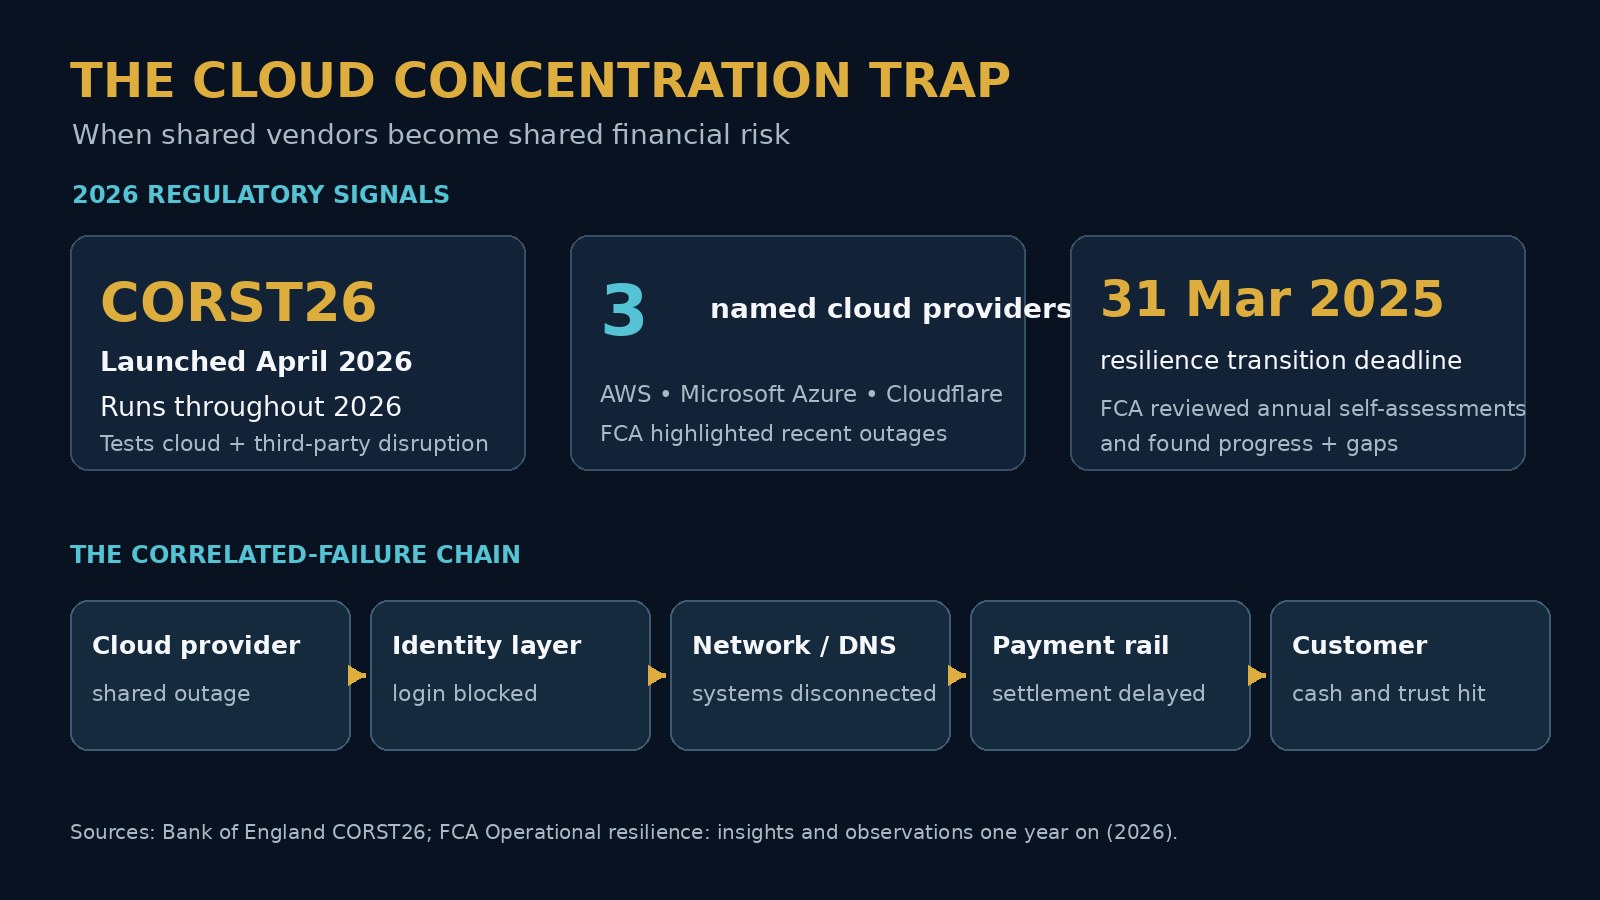
बैंक का 2026 परीक्षण चिंता को ठोस बनाता है। CORST26 अप्रैल 2026 में लॉन्च हुआ, 2026भर चलता है, और SIMEX26 के अनुरूप एक क्लाउड सेवा प्रदाता और तृतीय‑पक्ष विक्रेता व्यवधान परिदृश्य की खोज करता है.[2] परिणाम फाइनेंशियल पॉलिसी कमेटी (FPC) को भेजे जाएंगे, और थीमैटिक निष्कर्षों की योजना गर्मियों 2027 के लिए बन रही है.[2]
| Regulatory signal | What it means for management |
|---|---|
| CORST26 tests cloud and third‑party disruption | Shared‑vendor failure is a financial‑stability issue, not only an IT issue |
| The test runs throughout 2026 | Resilience must be tested under changing conditions, not once |
| Findings go to the Financial Policy Committee | Operational failure can have macroprudential relevance |
| The FCA introduced clearer incident and third‑party reporting in 2026 | Vendor events now require stronger supervisory visibility |
आउटेज ही एकमात्र जोखिम नहीं है
सबसे स्पष्ट परिदृश्य क्लाउड आउटेज है: प्रदाता अनुपलब्ध हो जाता है और ग्राहक लॉगिन, भुगतान भेजना, संपत्ति मूल्यांकन या रिकॉर्ड एक्सेस नहीं कर पाते।
कठिन परिदृश्य कम नाटकीय परिनियोजन दिखाते हैं। एक दोषपूर्ण सॉफ़्टवेयर अपडेट ऑथेंटिकेशन को प्रभावित कर सकता है। क्षेत्रीय नेटवर्क समस्या से सेटलमेंट में देरी हो सकती है। साइबरहमला प्रदाता को सिस्टम अलग करने पर मजबूर कर सकता है। डेटा असंगति फर्मों को प्रोसेसिंग रोकने पर मजबूर कर सकती है। रिकवरी वातावरण मौजूद हो सकता है पर पीक वॉल्यूम संभाल नहीं पाता।
| Failure mode | Immediate effect | Hidden second‑order effect |
|---|---|---|
| Cloud region outage | Applications become unavailable | Several institutions lose the same service path |
| Identity‑provider failure | Customers cannot authenticate | Fraud controls may block legitimate access |
| Network or DNS disruption | Systems cannot connect | Payment and market deadlines are missed |
| Software release error | Incorrect or unstable processing | Multiple firms repeat the same defect |
| Data corruption | Records cannot be trusted | Firms pause activity until reconciliation is complete |
| Provider cyber isolation | Service is deliberately restricted | Recovery may depend on the same provider |
जो जोखिम मायने रखता है वह केवल डाउनटाइम नहीं है; वह है "सह‑संबद्ध डाउनटाइम" — कई संस्थाएँ एक साथ प्रभावित हों।
FCA ने 2025 डेडलाइन के बाद क्या देखा
FCA की मार्च 2026 समीक्षा ने फर्मों की वार्षिक ऑपरेशनल‑रिजिलिएंस सेल्फ‑असेसमेंट्स की जांच की, जो संक्रमण अवधि समाप्त होने के बाद 31 मार्च 2025 के बाद दायर हुईं.[3] FCA ने मज़बूत सहभागिता और आवश्यकताओं के अनुरूप अच्छी प्रगति की रिपोर्ट की, पर उसने हाल‑ही में क्लाउड सेवा प्रदाताओं जैसे Amazon Web Services, Microsoft Azure, और Cloudflare से जुड़ी उच्च‑प्रोफ़ाइल आउटेज घटनाओं को भी इंगित किया.[3]
FCA कहता है कि ये घटनाएँ गंभीर परन्तु यथार्थपरक थीं और फर्मों को अपने परीक्षण में शामिल करनी चाहिएं। रिपोर्ट बताती है कि फर्मों ने महत्वपूर्ण व्यावसायिक सेवाओं को प्रभाव सहनशीलता के भीतर पुनर्प्राप्त करने के लिए डेटा वॉल्टिंग, इम्यूटेबल बैकअप, स्टैंडबाय डेटा सेंटर और नए प्रोसेसिंग सेंटर में निवेश किया है.[3]
यह प्रगति है, पर स्वतंत्रता का प्रमाण नहीं। एक स्टैंडबाय डेटा‑सेंटर जो अभी भी उसी पहचान प्रदाता, नेटवर्क, सॉफ़्टवेयर विक्रेता या क्लाउड कंट्रोल‑प्लेन पर निर्भर हो, वह दूसरी इमारत है—दूसरा ऑपरेटिंग क्षमता नहीं।
रिजिलिएंस थिएटर की समस्या
एक फर्म मजबूत रिजिलिएंस स्कोर दिखा सकती है क्योंकि उसके पास बैकअप है। पर बैकअप तभी उपयोगी है जब वह तनाव की स्थिति में स्वतंत्र रूप से काम कर सके।
बोर्ड को यह पूछना चाहिए कि क्या बैकअप अलग क्लाउड, अलग रीजन, अलग क्रेडेंशियल्स, अलग नेटवर्क मार्ग, अलग सॉफ़्टवेयर डिप्लॉयमेंट पथ और अलग सप्लायर सपोर्ट चेन का उपयोग करता है। यदि उत्तर न है, तो कागज़ पर बहाल‑ख़रींची मौजूद हो सकती है पर व्यवहार में सघनता बनी रहती है।
| Question | Weak answer | Stronger answer |
|---|---|---|
| Can we fail over? | “We have a second environment.” | “We tested a live failover at peak volume.” |
| Is the backup independent? | “It is in another availability zone.” | “It has a separate provider and control path.” |
| Can we operate without the vendor? | “The contract has an exit clause.” | “We can run critical services during a timed exit.” |
| Can customers still transact? | “We will communicate.” | “We have a tested minimum service.” |
| Can we reconcile later? | “Data is replicated.” | “We have immutable records and a reconciliation drill.” |
सबसे मजबूत प्रमाण कोई नीति दस्तावेज़ नहीं है। यह एक सफल परीक्षण है जिसमें वास्तविक निर्भरताएँ और वास्तविक सीमाएँ परखी गई हों।
CFOs और फिनटेक ऑपरेटरों को क्यों परवाह करनी चाहिए
CFO के लिए साझा‑विक्रेता आउटेज से राजस्व का नुकसान, पे‑रोल में देरी, सेटलमेंट चूक, ग्राहक मुआवजा, तरलता‑दबाव और आपातकालीन वित्तपोषण की ज़रूरत पैदा हो सकती है। यदि लेन‑देन रिकॉर्ड तेज़ी से मेल नहीं खाते तो लेखा‑जोखा अस्थिरता भी उत्पन्न हो सकती है।
फिनटेक ऑपरेटर के लिए सबसे महत्वपूर्ण विक्रेता हमेशा स्पष्ट नहीं होता। श्रृंखला में क्लाउड इन्फ्रास्ट्रक्चर, डेटाबेस सेवाएँ, पेमेंट प्रोसेसर, कार्ड नेटवर्क, पहचान प्रदाता, धोखाधड़ी उपकरण, ईमेल डिलीवरी, DNS, ऑब्ज़र्विबिलिटी और कस्टमर‑सपोर्ट प्लेटफ़ॉर्म शामिल हो सकते हैं।
HNWI और फैमिली ऑफिस के लिए जोखिम के रूप में देरी से ट्रांसफर, ब्लॉक‑एक्सेस, गायब वैल्यूएशन या यह सुनिश्चित न कर पाना कि कोई निर्देश पूरा हुआ या नहीं, दिखाई देता है। सेवा तकनीकी तौर पर "अप" हो सकती है पर ग्राहक की महत्वपूर्ण कार्रवाई असंभव बनी रह सकती है।
इसलिए ऑपरेशनल रिजिलिएंस वित्तीय मुद्दा है: यह कैश‑कन्वर्शन, तरलता, ग्राहक विश्वास और उस क्षण पर लेन‑देन पूरा करने की क्षमता को प्रभावित करता है।
प्रबंधन को क्या मापना चाहिए
रिजिलिएंस को केवल अपटाइम प्रतिशत में मापें तो धोखा हो सकता है। अपटाइम उत्कृष्ट दिख सकता है जबकि उच्च‑प्रभावी फ़ंक्शन उन ग्राहकों के लिए फेल हों जिन्हें इसकी सबसे ज़्यादा ज़रूरत है।
डिटेक्ट करने का समय, निर्णय लेने का समय, स्विच करने का समय, बहाल करने का समय और मिलान/सुलह करने का समय ट्रैक करें। उन महत्वपूर्ण सेवाओं का प्रतिशत ट्रैक करें जो एक ही प्रदाता, रीजन, पहचान प्रणाली, नेटवर्क और डेटा पथ पर निर्भर हैं। कितनी सेवाएँ डिग्रेड मोड में चल सकती हैं और कितनों के लिए मूल विक्रेता की रिकवरी आवश्यक है, यह नापें।
| Metric | Why it matters |
|---|---|
| Maximum tolerable disruption | Defines the real business boundary |
| Recovery time achieved in testing | Shows whether plans work under pressure |
| Recovery point and reconciliation time | Shows whether records can be trusted after failure |
| Shared‑provider dependency percentage | Reveals correlated exposure |
| Critical services with tested exit paths | Measures practical independence |
| Manual fallback capacity | Shows how long the firm can operate without automation |
किसी विफलता परिदृश्य के बिना रिजिलिएंस मेट्रिक अक्सर केवल सांत्वना देने वाले आँकड़े होते हैं।
विक्रेता अनुबंध ही रिकवरी योजना नहीं है
अनुबंध रिपोर्टिंग, सर्विस‑लेवल, ऑडिट अधिकार और सहयोग तय कर सकते हैं। वे यह गारंटी नहीं दे सकते कि प्रदाता बैंक के इम्पैक्ट‑टॉलरेंस समाप्त होने से पहले रिकवर कर लेगा।
एक गंभीर कॉन्ट्रैक्ट में घटना सूचना, डेटा पहुँच, फोरेंसिक सहयोग, परीक्षण अधिकार, सब‑कॉन्ट्रैक्टर की दृश्यता, निकासी समर्थन, पोर्टेबिलिटी, हटाने के सबूत और रिकवरी‑जिम्मेदारियाँ परिभाषित होनी चाहिए। यह भी स्पष्ट होना चाहिए कि यदि प्रदाता स्वयं हमले के अधीन हो या एक साथ सभी ग्राहकों का समर्थन करने में असमर्थ हो तो क्या होगा।
फर्म को अभी भी योजना का मालिक बने रहना होगा। सेवा आउटसोर्स करने का मतलब विफलता के नतीजे आउटसोर्स करना नहीं है।
निष्कर्ष
FCA की 2026 टिप्पणियाँ दिखाती हैं कि फर्में मजबूत बैकअप, स्टैंडबाय‑सेंटर और प्रोसेसिंग क्षमता में निवेश कर रही हैं.[3] बैंक ऑफ इंग्लैंड का CORST26 इस बात को प्रदर्शित करता है कि क्लाउड और थर्ड‑पार्टी व्यवधान को केवल तकनीकी मुद्दा नहीं बल्कि सेक्टर‑स्तरीय समस्या के रूप में परखा जा रहा है.[2]
विवादास्पद सत्य यह है कि रिजिलिएंस‑खर्च तब भी सघनता बढ़ा सकता है जब हर फर्म समान समाधान को एक ही छोटे समूह विक्रेताओं से खरीदे।
अगला बोर्ड‑प्रश्न स्पष्ट और प्रत्यक्ष होना चाहिए:
यदि हमारा प्राथमिक क्लाउड, पहचान, नेटवर्क या भुगतान प्रदाता 24 घंटे के लिए गायब हो जाए तो हम क्या कर सकते हैं — और कौन‑कौन हमारे साथ गायब होगा?
FAQ
क्लाउड सघनता जोखिम (cloud concentration risk) वित्त में क्या है?
यह जोखिम है कि कई वित्तीय फर्में एक ही क्लाउड या तकनीकी प्रदाताओं पर निर्भर हों, जिससे एक व्यवधान एक साथ कई संस्थाओं और सेवाओं को प्रभावित कर सकता है।
क्या क्लाउड कम्प्यूटिंग बैंकों और फिनटेक्स के लिए असुरक्षित है?
नहीं। क्लाउड सेवाएँ पैमाना, सुरक्षा और रिकवरी सुधार सकती हैं। जोखिम आम निर्भरताएँ, कमजोर निकास योजनाएँ और स्वतंत्रता के बारे में अप्रत्यक्ष धारणाओं से आता है।
CORST26 क्या है?
CORST26 बैंक ऑफ इंग्लैंड का 2026 साइबर और ऑपरेशनल रिजिलिएंस स्ट्रेस‑टेस्ट है। यह एक क्लाउड सेवा प्रदाता और तृतीय‑पक्ष व्यवधान परिदृश्य की खोज करता है और 2026भर चलता है.[2]
FCA ने मार्च 2026 में क्या रिपोर्ट किया?
FCA ने फर्मों की वार्षिक रिजिलिएंस सेल्फ‑असेसमेंट्स की समीक्षा की, मजबूत प्रगति देखी, हाल के क्लाउड‑प्रदाता आउटेज को हाइलाइट किया, और कहा कि फर्मों ने डेटा वॉल्टिंग, इम्यूटेबल बैकअप, स्टैंडबाय डेटा‑सेंटर और नए प्रोसेसिंग केंद्रों में निवेश किया है.[3]
CFO को क्लाउड प्रदाता से क्या पूछना चाहिए?
पूछें कि कौन‑सी सेवाएँ साझा इन्फ्रास्ट्रक्चर पर हैं, फेलओवर कैसे काम करता है, डेटा कैसे एक्सपोर्ट होता है, निकास में कितना समय लगता है, प्रदाता‑व्यापक घटना के दौरान क्या होता है, और क्या फर्म न्यूनतम सेवा के साथ प्रदाता के बिना काम चला सकती है।
क्या एक दूसरा क्लाउड रीजन पर्याप्त है?
जरूरी नहीं। दूसरा रीजन अभी भी उसी प्रदाता, पहचान परत, नेटवर्क कंट्रोल, सॉफ़्टवेयर रिलीज़ या सपोर्ट चेन को साझा कर सकता है। स्वतंत्रता को परखा जाना चाहिए, स्वचालित रूप से मानना नहीं चाहिए।
क्या यह निवेश‑सलाह है?
नहीं। यह ऑपरेशनल रिजिलिएंस, तृतीय‑पक्ष निर्भरता, क्लाउड सघनता और वित्तीय अवसंरचना का सामान्य विश्लेषण है। कंपनियों और व्यक्तियों को अपने हालात के अनुसार उपयुक्त कानूनी, अनुपालन, लेखांकन और नियमन‑अनुकूल वित्तीय सलाह लेनी चाहिए।
Sources
Bank of England, “Operational resilience of the financial sector,” 21 July 2026
Bank of England, “Cyber and Operational Resilience Stress Test,” 3 July 2026
FCA, “Operational resilience: insights and observations one year on,” 27 March 2026